
こちらの記事は下記のAtlassian Communityの記事を日本向けに再編集した記事です。
👉 App Management Improvements for Cloud Admins
Atlassian Cloud製品(JiraやConfluenceなど)で稼働しているアプリや統合機能を把握し、誰がそれを導入したかを特定することは、組織のセキュリティとコンプライアンスを維持する上で極めて重要です。このたび、管理ハブ(Admin Hub)の「接続済みのアプリ(Connected apps)」画面において、アクセス権限の適正化と、インストール情報の可視化という2つの重要な改善が実施され、すべての組織で利用可能になりました。
本記事で説明する内容
-
「接続済みのアプリ」タブのアクセス権限の変更(閲覧制限)
-
アプリのインストール情報(誰が・いつ・どのように)の可視化
-
今回の変更の対象となるアプリの種類と対象外となるもの
-
日本の組織における導入・運用の進め方(推奨)
3行でわかる今回のアップデート(変更)
-
アクセス権限の適正化:サイトレベルの「接続済みのアプリ」タブの閲覧権限が「組織管理者(Org Admin)」と「サイト管理者(Site Admin)」のみに制限され、一般ユーザーや製品管理者には非表示になりました。
-
インストール情報の可視化:対象アプリにおいて、「誰が」「いつ」「どのような方法で」インストールしたかの詳細情報が確認できるようになりました。
-
設定不要で即時適用:今回の変更はすでに対象のすべてのCloud環境に自動適用されており、管理者側での追加設定は不要です。
1. 「接続済みのアプリ」タブの閲覧制限(組織管理者・サイト管理者のみ)
これまで、サイトレベルの「接続済みのアプリ」タブはすべてのユーザーがアクセス可能でした。そのため、権限のない一般ユーザーがアクセスした際に、操作ができないデッドエンド(行き止まり)状態になり、混乱を招く原因となっていました。
-
変更後:サイトレベルの「接続済みのアプリ」タブは、「組織管理者」および「サイト管理者」にのみ表示されます。
-
影響:上記のロールを持たないユーザー(製品管理者、アプリアクセス管理者、一般ユーザーなど)にはタブ自体が表示されなくなります。
-
メリット:アプリのインベントリ(一覧)へのアクセスが、実際に管理責任を持つ担当者のみに限定されるため、組織のガバナンスモデルと整合性が取れるようになります。
2. アプリのインストール情報の可視化(誰が・いつ・どのように)
これまでは、インベントリに見慣れないアプリや統合機能を見つけても、それがどのように導入されたかを追跡する手段がなく、管理者が推測に頼るしかありませんでした。今回のアップデートにより、対象アプリの「アプリの詳細」画面で以下の情報が確認できるようになります。
-
誰がインストールしたか(Who):インストールを実行したユーザーまたは管理者の名前。Atlassian以外がインストールした場合は、ユーザーのプロフィール画像とメールアドレスも表示されます。システムアプリの場合は「Atlassian (System)」と表示されます。
-
いつインストールされたか(When):インストールが実行された正確な日付。
-
どのようにインストールされたか(How):以下のいずれかのインストール方法が表示されます。
-
Automatic(自動):サイトのプロビジョニング時に、Atlassianによってデフォルトでインストールされたもの。
-
User Authorized (OAuth)(ユーザー認証):一般ユーザーによってインストールされたもの(ユーザー自身で導入可能な3LOアプリなどが該当します)。
-
Manual(手動):組織管理者またはサイト管理者によって手動でインストールされたもの。
-
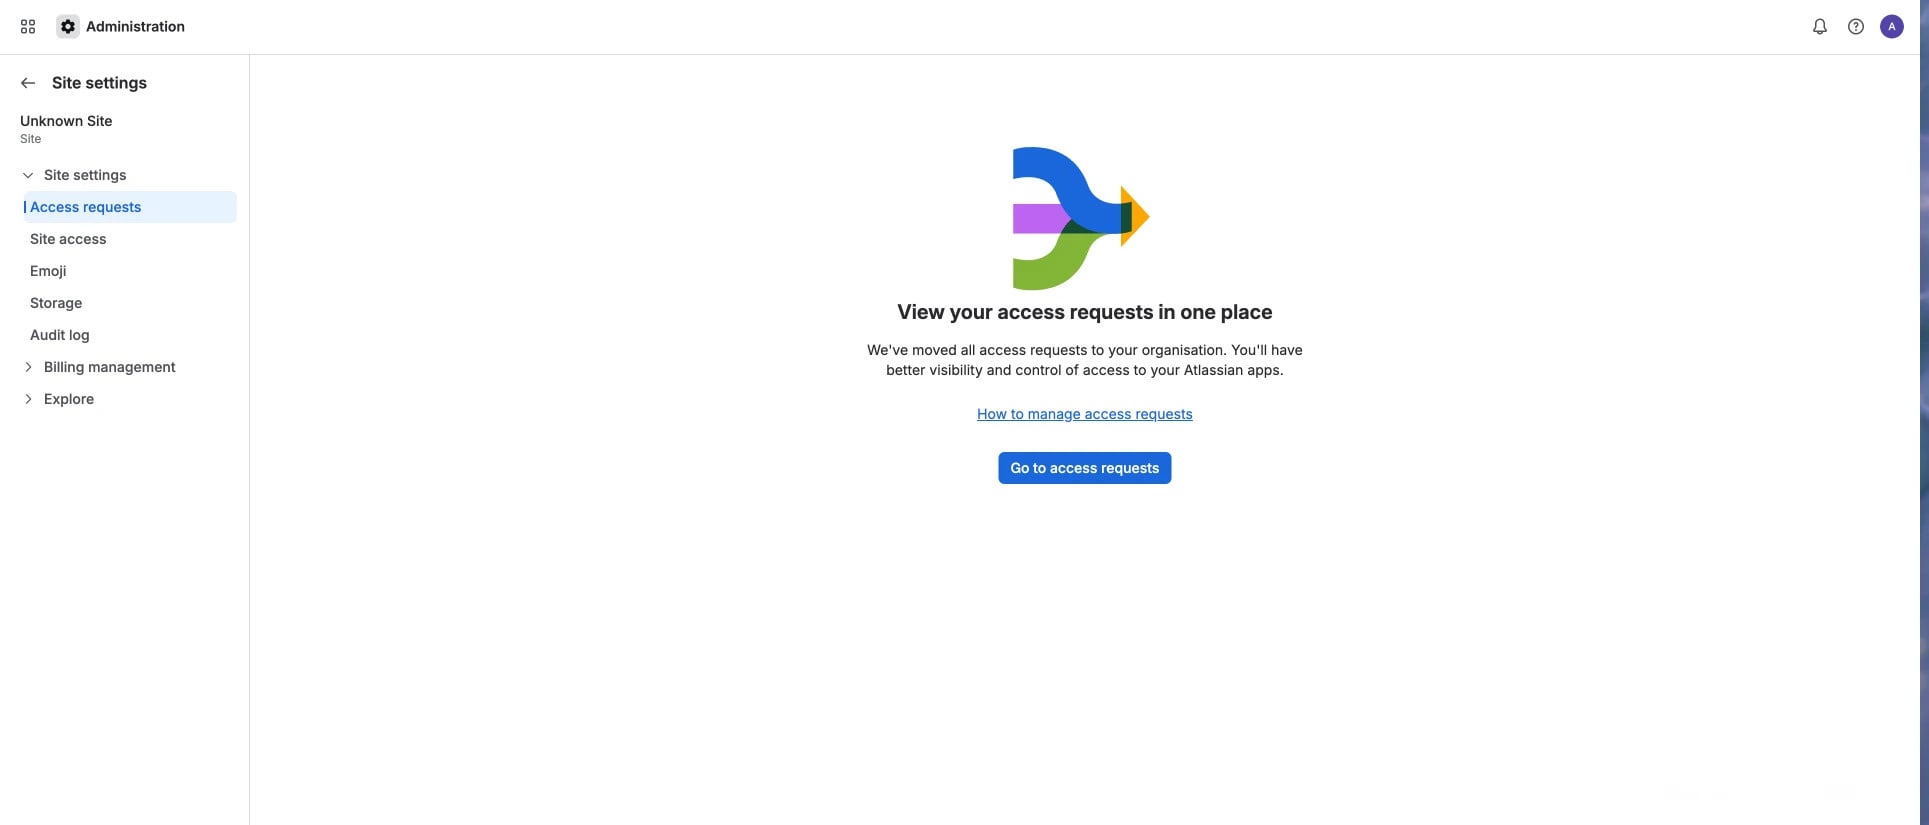
新しく追加されたアプリのインストール詳細情報画面(画像は原文より引用)
対象となるアプリと対象外のアプリ
今回のインストール情報の可視化は、すべてのアプリが対象となるわけではありません。対象範囲は以下の通りです。
|
対象となるアプリ |
対象外となるアプリ(今回の変更は適用されません) |
|---|---|
|
|
|
過去にインストールされた対象アプリも表示対象 |
詳細画面で今回の変更は反映されません |
日本の組織での進め方(推奨)
今回の変更はすでに本番環境に適用されています。日本の管理者や推進者の皆様は、以下の実務的な対応を進めることを推奨します。
-
社内マニュアルや運用ガイドラインの更新(推奨)
社内のJira/Confluence利用ガイドや、アプリ申請手順書、管理者向けランブック等において、「一般ユーザーや製品管理者に『接続済みのアプリ』タブから確認してもらう」といった手順が記載されている場合は、該当箇所を修正してください。非管理者の画面からはこのタブが完全に非表示になっています。 -
不審なアプリの棚卸しとトリアージ(推奨)
「誰が・いつ・どのように」インストールしたかが一目でわかるようになったため、アプリインベントリの定期監査が非常に容易になりました。特に「User Authorized (OAuth)」で一般ユーザーが導入した3LOアプリを中心に、セキュリティポリシーに準拠しているかどうかの棚卸し(トリアージ)を実施することを推奨します。 -
ユーザーによるアプリインストールポリシーの再確認(推奨)
今回の変更は「可視性」の改善であり、ユーザーがアプリをインストールできるかどうかの「権限ポリシー」自体は変更されていません。必要に応じて、一般ユーザーによるアプリの追加を制限するかどうか、組織全体のセキュリティ設定を再確認してください。
よくある質問(FAQ)
Q. この変更を有効にするために、管理者が何か設定を行う必要はありますか?
A. いいえ、必要ありません。この機能はすでにすべてのCloud環境で自動的に有効化されており、追加の設定や構成は不要です。
Q. 組織管理者やサイト管理者以外の「製品管理者(Jira Adminなど)」もこのタブを見ることができますか?
A. いいえ、見られません。今回の変更により、サイトレベルの「接続済みのアプリ」タブは「組織管理者」と「サイト管理者」にのみ限定されました。製品管理者やアプリアクセス管理者であっても、これらの上位ロールを持っていない場合はタブが表示されなくなります。
Q. ユーザーがアプリをインストールする権限自体も変更されましたか?
A. いいえ、変更されていません。今回のアップデートは管理画面の「見え方(可視性)」に関する改善であり、ユーザーのアプリインストール権限や組織のアプリ管理ポリシー自体には影響しません。
まとめ
今回のアップデートにより、Atlassian Cloudにおけるアプリ管理のガバナンスが大幅に強化されました。不要なユーザーへの露出を減らしつつ、管理者が必要とする「追跡情報」を即座に提供することで、シャドーITの防止やセキュリティ監査の効率化に大きく貢献します。ぜひこの機会に、管理ハブの「接続済みのアプリ」画面を開き、自社のアプリ導入状況を確認してみてください。
免責事項
本記事は、Atlassian Community に掲載された英語の原文「App Management Improvements for Cloud Admins」をもとに、日本のお客様向けに内容を整理し、補足を加えたものです。「推奨」と記載した部分は、日本のお客様向けに追加した補足情報です。機能の内容、提供時期、設定手順などについて本記事と原文の内容に違いがある場合は、原文の内容が優先されます。最新の情報は原文をご確認ください。掲載している画像は原文から引用したもので、英語表記のままです。